
Cuvex Sovereign Authorization
TU CUSTODIO NO
DEBERÍA SER
TU ÚLTIMA AUTORIDAD
Añade una capa independiente, offline y físicamente separada de autorización a las operaciones de activos digitales que tu organización no puede permitirse ejecutar incorrectamente.
FIREBLOCKS-FIRST - VENDOR-NEUTRAL BY DESIGN - OFFLINE HUMAN VERIFICATION - CRYPTOGRAPHIC TRANSACTION BINDING

FIREBLOCKS-FIRST.
VENDOR-NEUTRAL BY DESIGN
OFFLINE HUMAN VERIFICATION
CRYPTOGRAPHIC TRANSACTION BINDING
No requiere migración.
MANTÉN TU CUSTODIO.
MANTÉN TU MPC.
MANTÉN TUS WALLETS.
AÑADE UNA AUTORIDAD
INDEPENDIENTE.
No requiere migración.
MANTÉN TU CUSTODIO.
MANTÉN TU MPC.
MANTÉN TUS WALLETS.
AÑADE UNA AUTORIDAD INDEPENDIENTE.
El problema estructural
DURANTE AÑOS
HEMOS PROTEGIDO
LAS CLAVES.
Ahora también tenemos que
proteger la autorización
MPC, HSM, RBAC, policy engines, multi-user approvals, allowlists, cold wallets y SIEM pueden proteger extraordinariamente bien una infraestructura.
Y aun así queda una pregunta: ¿quién tiene la última palabra sobre qué operación debe ejecutarse?
~$1.5B
CLAVES PROTEGIDAS.
FIRMANTES LEGÍTIMOS.
FALLO CATASTRÓFICO
DE AUTORIZACIÓN.
Febrero 2025 BYBIT
El incidente Bybit mostró por qué proteger las claves no elimina el riesgo de comprometer el contexto en el que los humanos autorizan una operación.
Cuvex no afirma que hubiera evitado automáticamente aquel incidente concreto.
La lección es arquitectónica: key security y authorization security no son el mismo problema.
Un nuevo dominio de seguridad
LA CUSTODIA PROTEGE
LA EJECUCIÓN
CUVEX PROTEGE
LA AUTORIDAD.
01
TU INFRAESTRUCTURA
PROPONE
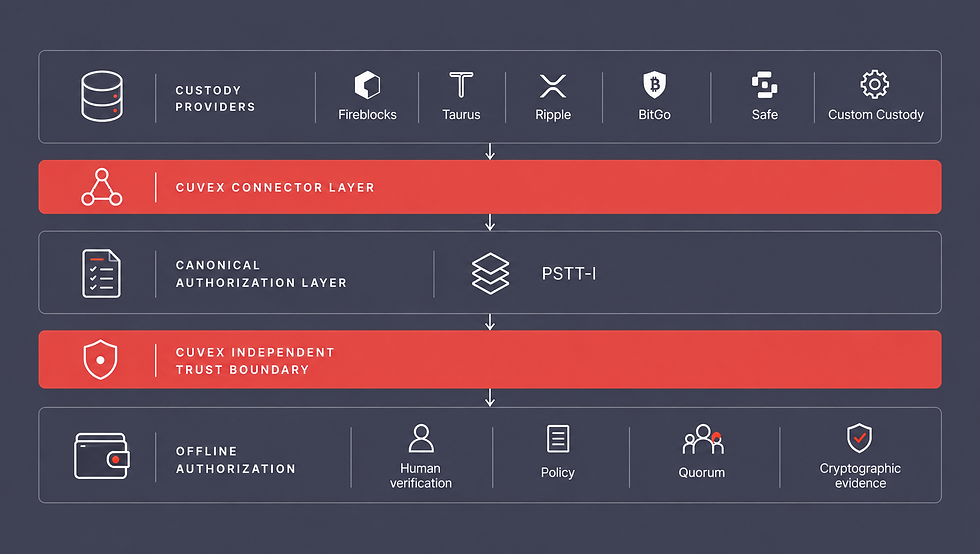
La operación nace en Fireblocks o en la infraestructura que ya utilizas.
02
CUVEX RECONSTRUYE
LA INTENCIÓN
El Connector deriva los parámetros reales y los normaliza a una representación canónica.
03
CRUZA OTRO DOMINIO
La operación se transporta al dispositivo offline.
04
EL HUMANO VE EL EFECTO REAL
Asset, amount, network, destination, policy y quorum.
05
CUVEX AUTORIZA
Se genera evidencia criptográfica independiente ligada a esa operación.
06
EL CUSTODIO CONTINÚA
Blockchain signing y execution permanecen bajo el custodio existente.
Vinculación de la transacción
UNA
OPERACIÓN.
UNA
AUTORIZACIÓN.
AUTHORIZED
10,000,000 USDC
TREASURY A
→ 0xABCD...3912
HOST ATTEMPTS TO CHANGE
10,000,000 USDC
TREASURY A
→ 0xEVIL...9211
RESULT
AUTHORIZATION INVALID
NEW AUTHORIZATION REQUIRED

Autorización verificable por humanos
LO QUE VES ES LO
QUE AUTORIZAS.
El responsable no autoriza un ID abstracto.
Autoriza el efecto económico y operacional real.
CRITICAL OPERATION
ASSET
USDC
AMOUNT 10,000,000
NETWORK
ETHEREUM
DESTINATION
0xABCD...3912
POLICY
TREASURY-V3
AUTHORIZATION
2 OF 3 REQUIRED
Enforcement
UNA APROBACIÓN QUE PUEDE IGNORARSE NO ES ENFORCEMENT.

Autorización basada en el riesgo
SEGURIDAD DONDE IMPORTA.
FRICCIÓN SOLO DONDE ESTÁ JUSTIFICADA.
01
TRANSFERENCIA DE
ALTO VALOR
02
NUEVO BENEFICIARIO
03
CAMBIO DE POLÍTICA
04
CAMBIO DE CUSTODIO
05
TESORERÍA EN FRÍO
06
EMERGENCIA /
ACCESO DE EMERGENCIA
Política
DEFINE CUÁNDO
CUVEX TIENE LA
ÚLTIMA PALABRA.
IF amount > 5M
REQUIRE CUVEX
IF recipient == NEW
REQUIRE CUVEX
IF operation == POLICY_CHANGE
REQUIRE 3 OF 5
IF operation == EMERGENCY
REQUIRE TREASURY + SECURITY
IF asset NOT IN ALLOWLIST
REJECT
Neutral respecto al proveedor por diseño
TU ÚLTIMA AUTORIDAD NO DEBERÍA ESTAR ATADA A TU CUSTODIO.

Neutral respecto al proveedor por diseño
TU ÚLTIMA AUTORIDAD NO DEBERÍA ESTAR ATADA A TU CUSTODIO.
La frontera física de confianza
EL SOFTWARE NO PUEDE CREAR UNA FRONTERA FÍSICA
Cuvex BIT elimina físicamente Bluetooth y NFC. Su comunicación operativa utiliza USB-C.
El transporte puede tratarse como no confiable. El dispositivo vuelve a verificar.


Arquitectura objetivo
AUTORIZACIÓN POST
QUANTUM
La autorización Cuvex pertenece a un dominio criptográfico distinto al de la firma blockchain.
La arquitectura objetivo está diseñada alrededor de ML-DSA-65, sujeto a validación final de implementación, rendimiento y hardening en hardware.
MANTÉN TUS ACTIVOS DONDE ESTÁN
CUVEX NO NECESITA:

Custodiar los activos

Recibir fondos

Acceder a la Seed

Poseer blockchain private keys.

Controlar las wallets.

Convertirse por defecto en
parte del MPC.
PARA CISO
REDUCE EL RADIO DE IMPACTO DE UN COMPROMISO DE PRIVILEGIOS.
PARA CTO
REDUCE EL RADIO DE IMPACTO DE UN COMPROMISO DE PRIVILEGIOS.
PARA RIESGO OPERACIONAL
SEPARA LA EJECUCIÓN DE LA AUTORIZACIÓN FINAL.
RESPONSABLE DE ACTIVOS
DIGITALES
RESERVA LA AUTORIZACIÓN FÍSICA PARA EL RIESGO QUE REALMENTE IMPORTA.
SOPORTE
No. Está diseñado para complementar la infraestructura existente.
- Error: empty slot
- Error: empty slot
No. El Connector realiza la normalización dentro de Cuvex.
Para que la autorización crítica no pueda generarse íntegramente dentro del mismo dominio online.
No hacemos esa afirmación. El incidente Bybit demuestra la clase de riesgo que CSAL pretende reducir:
que firmantes legítimos autoricen una operación bajo un contexto comprometido.
La arquitectura objetivo de la autorización Cuvex utiliza ML-DSA-65. Su implementación productiva está
sujeta a validación y hardening final.
No. Está diseñado para operaciones seleccionadas por riesgo.
Actualmente mediante Institutional Early Access / Design Partner PoC.